Hyundai Motor Group está evaluando los prototipos NemoClaw y el entorno de trabajo OpenShell de Nvidia para los agentes de inteligencia artificial que utilizarán los empleados en sus tareas diarias. El comunicado de Nvidia, con fecha del 8 de noviembre, define el trabajo del grupo automovilístico como una evaluación. Por lo tanto, el anuncio no significa que Hyundai haya puesto estas herramientas a disposición de toda la empresa ni que las haya integrado en sus sistemas de producción.
En el centro de esta evolución hay una cuestión que va más allá de que un agente dé la respuesta correcta: a qué herramientas corporativas puede acceder para realizar su trabajo y qué puede hacer con los datos confidenciales. OpenShell está diseñado para ejecutar a los agentes en un entorno aislado y aplicar las reglas de acceso durante su funcionamiento. De este modo, además de las decisiones que toma el modelo, también se puede supervisar con qué permisos se ejecutan dichas decisiones.
AIM Intelligence se centra en los ataques de instrucciones y las fugas de datos
En el mismo comunicado se indica que la empresa de seguridad surcoreana AIM Intelligence ha integrado su plataforma de control de agentes, denominada Starfort, con OpenShell. El objetivo es combinar los controles de acceso de OpenShell con las funciones de Starfort para detectar instrucciones maliciosas y fugas de datos. La empresa también está evaluando un estudio preliminar de prueba de concepto para el sector energético público. Esta fase no debe interpretarse como una aplicación sobre el terreno completada ni como un éxito de seguridad cuantificado.
Las dos capas aquí descritas abordan problemas distintos. La detección de una instrucción oculta en un documento trata de impedir que el agente siga dicha instrucción. Por su parte, la restricción de acceso tiene como objetivo limitar las herramientas y los datos a los que el agente podría acceder, incluso si tomara una decisión errónea. El comunicado de Nvidia muestra que este enfoque se está investigando en flujos de trabajo corporativos; no presenta una prueba independiente que demuestre que bloquea todos los ataques.
Esta declaración, que sigue a la noticia sobre la plataforma de seguridad de agentes de Nvidia publicada anteriormente por Teknoblog, añade un ejemplo concreto del posible uso corporativo de la infraestructura. Sin embargo, Hyundai aún no ha revelado qué departamentos quedarán incluidos, cuál será el calendario de implementación ni cuándo estará disponible para los empleados.
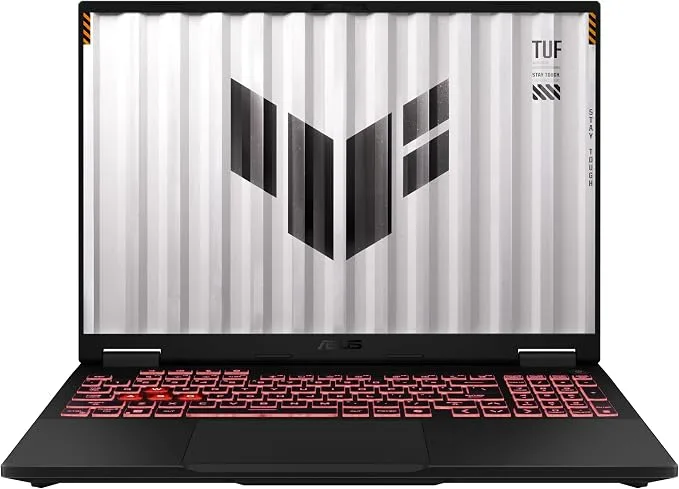
ASUS TUF Gaming A16 TU293, con RTX 5060, por 78 999 TL
Comprar
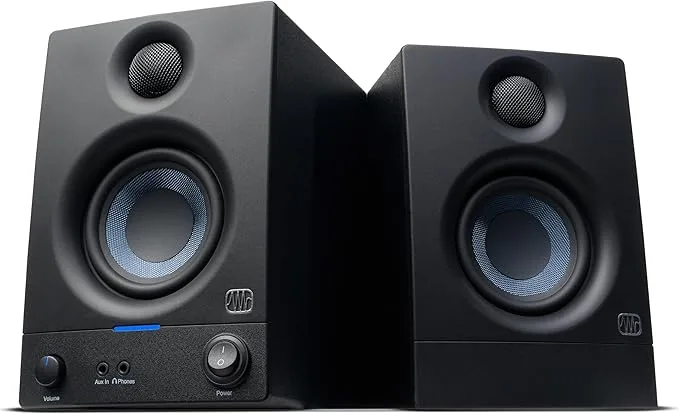
PreSonus Eris 3.5, par de monitores de sobremesa de 50 W: 7.199,10 TL
Comprar
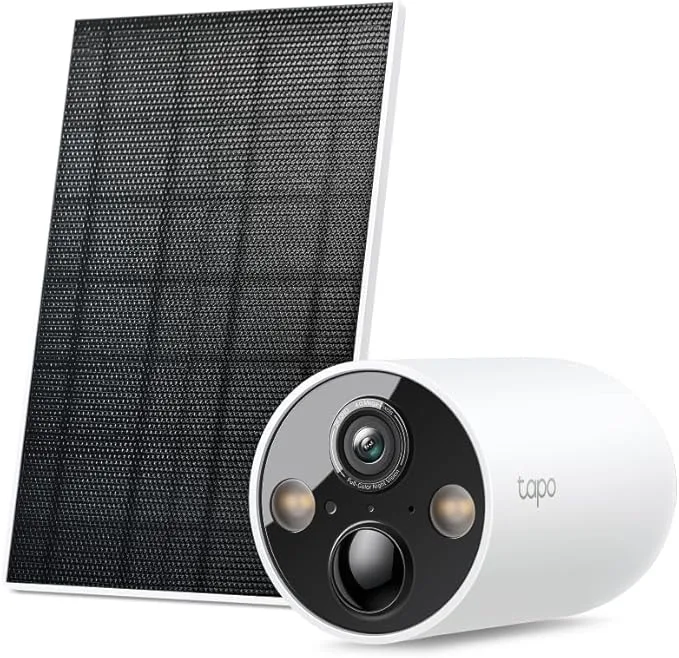
Tapo C425 KIT, cámara 2K con panel solar: 3.999 TL
Comprar
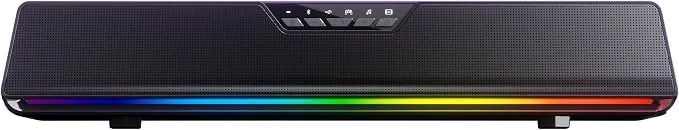
Aula GS6 Pro, barra de sonido con USB y Bluetooth, 1.745 TL
Comprar
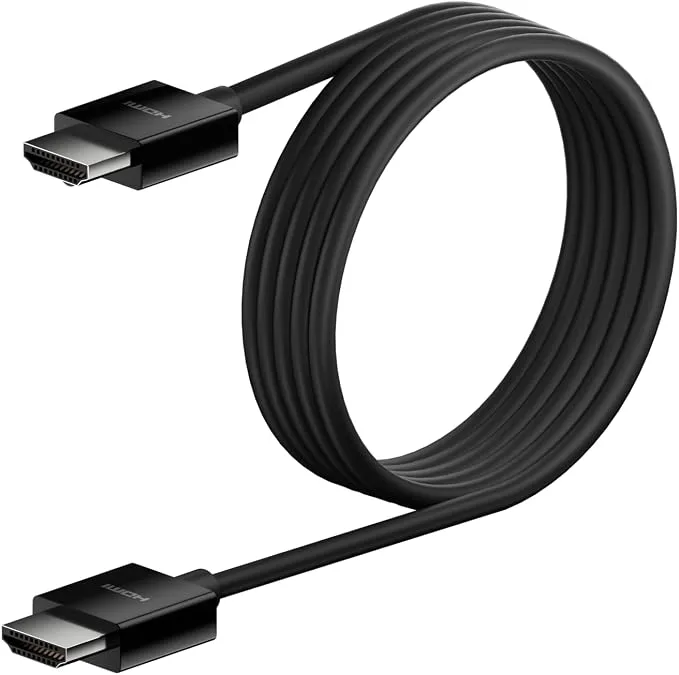
Cable HDMI 2.1 de Belkin, de 2,2 metros de longitud, 1.079 TL
Comprar
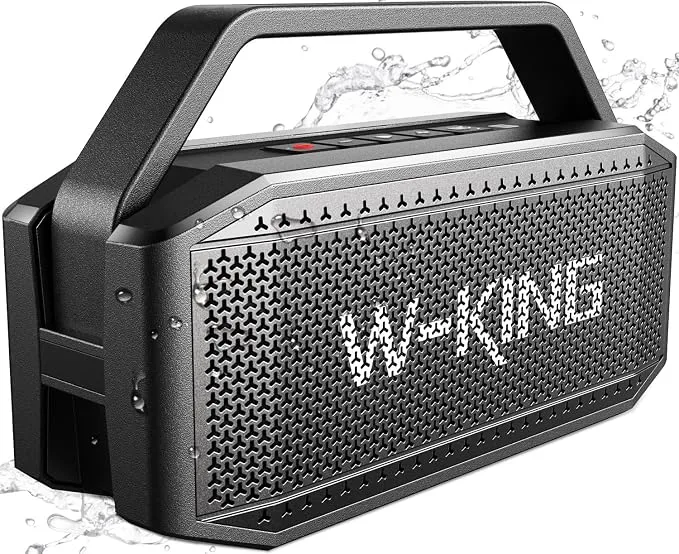
W-KING D9-1, altavoz portátil de 60 W, 4.999 TL
Comprar
Ver todo Reducir
Ver todas las ofertas
PUBLICIDAD — Este contenido incluye enlaces de afiliados. Teknoblog puede obtener una comisión por las compras realizadas a través de estos enlaces. Declaración de afiliados
Teknoblog ya está en WhatsAppRecibe en tu móvil las mejores ofertas tecnológicas del día y las noticias más importantes que no te puedes perder.
Únete al canal